Germania: atacatorii au pătruns în sistemele Universității Tehnice din München
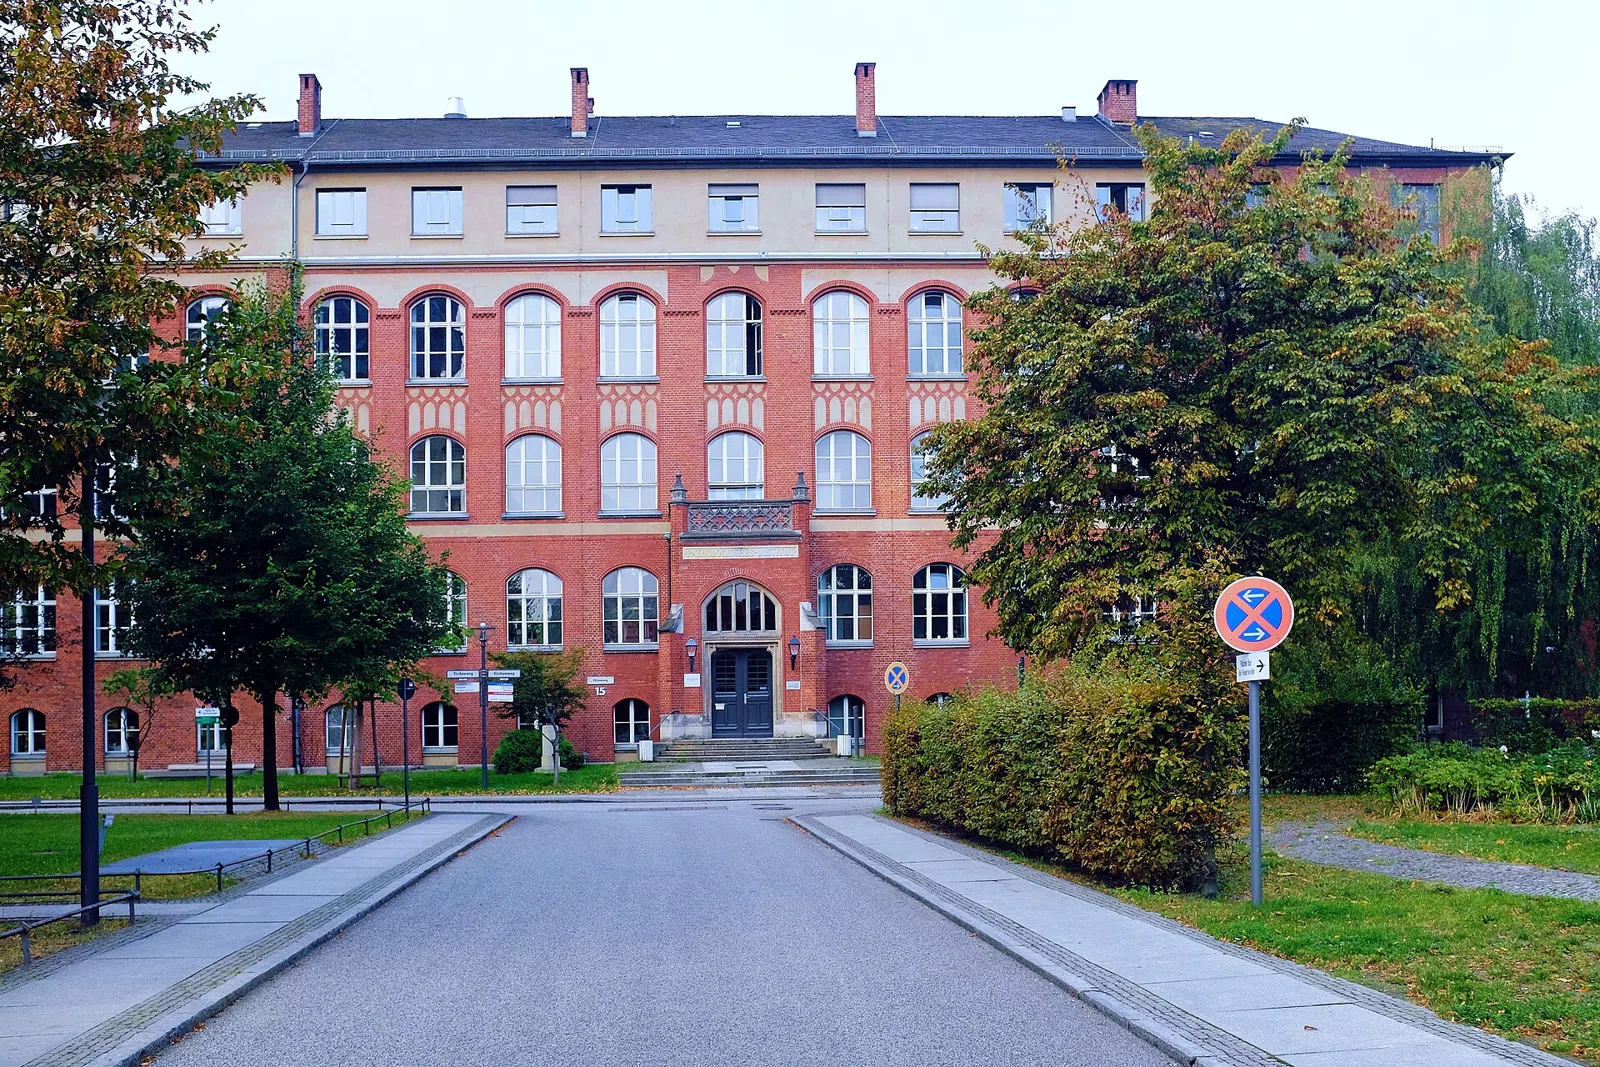
Universitatea Tehnică din München a anunțat vineri că necunoscuți au pătruns în sistemul ei central de administrare a campusului și au putut ajunge la parole, adrese private și date de naștere1,2 .
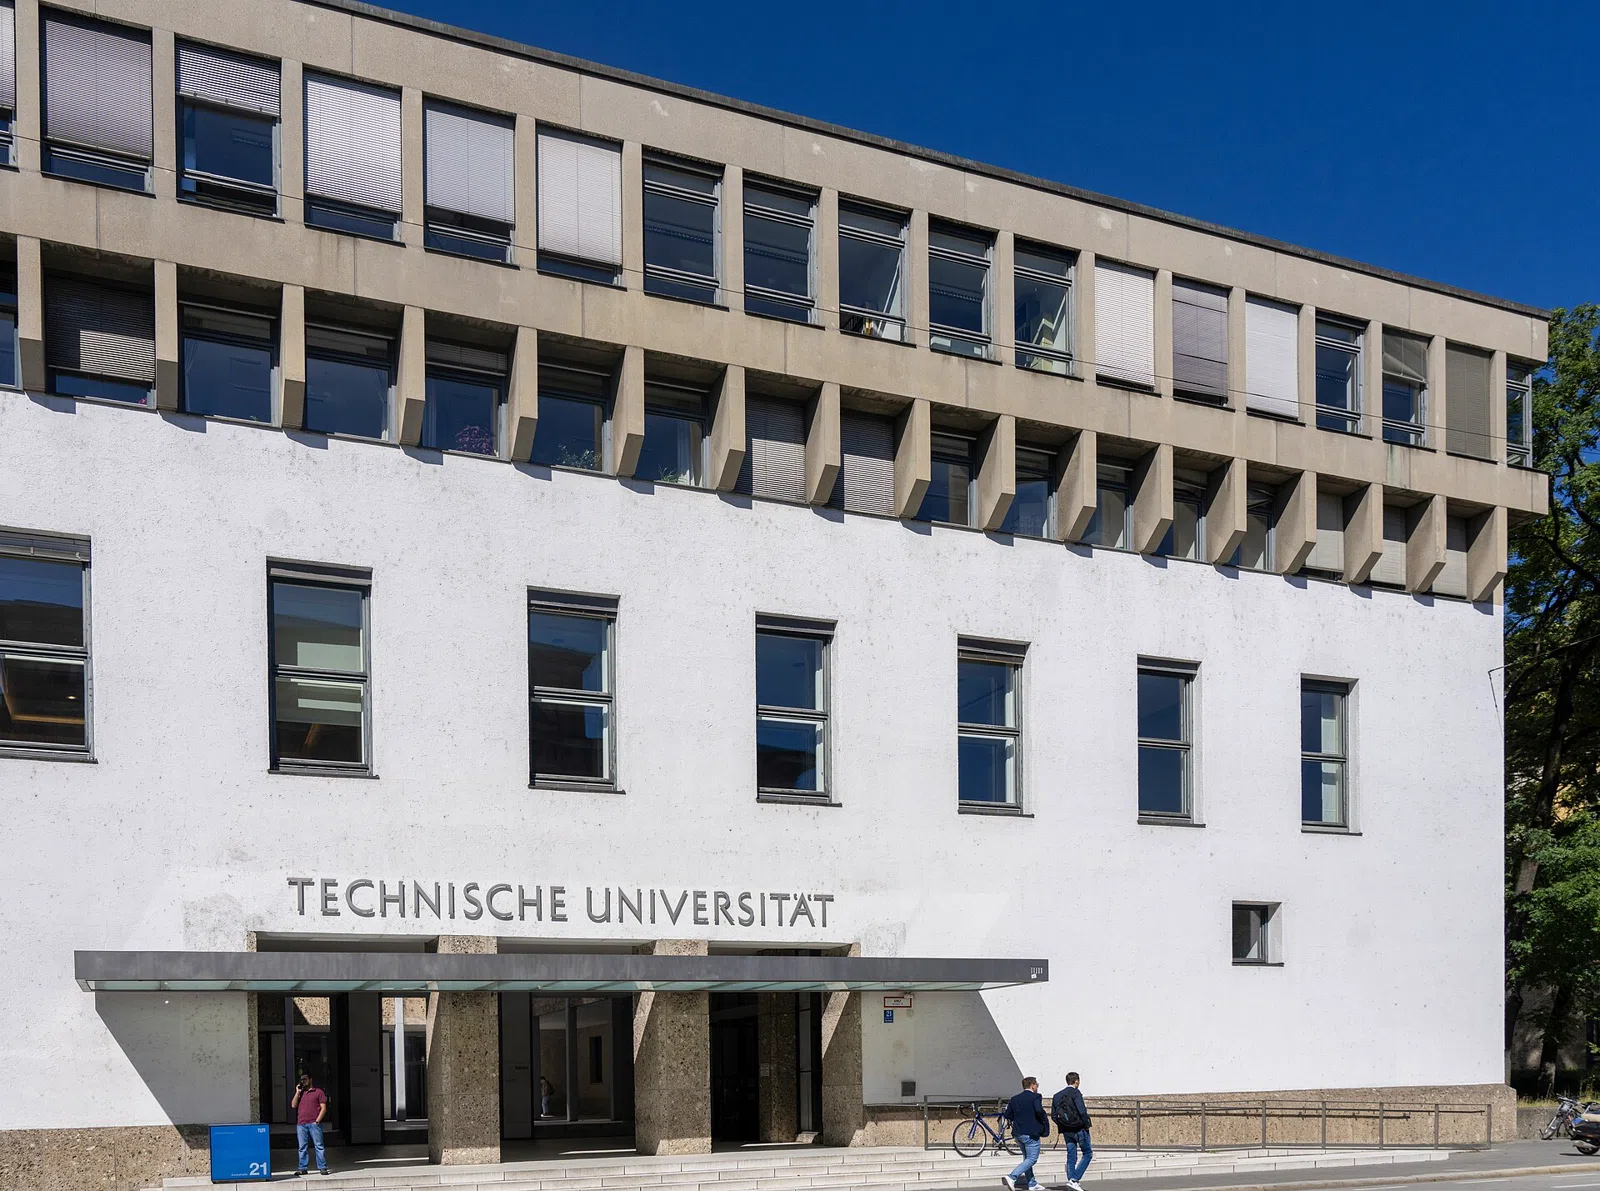
München — Sunt vizate datele a circa 60.000 de studenți și angajați, dar câte au fost luate efectiv nu se știe încă2 . Un purtător de cuvânt al universității a spus pentru BR: „Presupunem în acest moment că aproape nicio informație nu a fost sustrasă, deși a existat această posibilitate.”Originalul · de · sursa 1, Tagesschau (ARD)„Wir gehen momentan davon aus, dass so gut wie keine Daten abgeflossen sind, obwohl die Möglichkeit bestand.” · www.tagesschau.de ↗1
Atacatorii au intrat printr-un sistem vechi
Atacul a început la portalul vechi myTUM, iar ținta era probabil sistemul TUMonline, în care atacatorii au și pătruns, a spus purtătorul de cuvânt1,2 . Parolele utilizatorilor nu erau ținta atacului, a precizat el1 . Surse din universitate citate de heise online spun că myTUM a servit drept poartă de intrare, iar atacatorii au obținut și datele de acces ale unui administrator pentru TUMonline, sistemul central de administrare a campusului2 .
Universitatea a precizat că atacatorii ar fi putut vedea în plus adresele și telefoanele de serviciu ale angajaților, iar la studenți, numărul matricol, specializarea și numărul de semestre1 . Notele, rezultatele examenelor, dosarele de candidatură și datele bancare nu au fost sustrase, după informațiile de acum, subliniază universitatea2 .
Echipa IT a scos rapid cele două sisteme de pe rețea și a oprit astfel atacul, iar datele de acces furate au fost blocate1,2 . Universitatea a sesizat comisarul bavarez pentru protecția datelor și a depus plângere penală2 .
Parola poate fi schimbată abia de luni
Universitatea recomandă tuturor celor afectați să-și schimbe parola și să-și protejeze accesul cu autentificare cu mai mulți factori; parola poate fi schimbată de luni, 9 noiembrie, potrivit departamentului IT1,2 . Până atunci, resetarea parolei și configurarea autentificării sunt afectate2 . Cine folosește aceeași parolă și la alte servicii ar trebui să o schimbe și acolo, iar cei afectați sunt avertizați că datele furate ar putea fi folosite pentru mesaje de phishing2 .
TUMonline ar urma să revină treptat în funcțiune la începutul săptămânii viitoare, iar vechiul myTUM rămâne definitiv oprit1,2 .
Al doilea atac asupra unei mari universități din München
Este al doilea astfel de atac la München: în septembrie, Universitatea Ludwig-Maximilians din München fusese lovită de un atac care a vizat circa 600.000 de înregistrări ale studenților actuali și foști din ultimii 50 de ani1,2 . Atacatorii au intrat în sistemul de admitere, cu date de înmatriculare și, în unele cazuri, conturi bancare, numere de asigurare de sănătate și numere BAföG; parolele și datele despre examene nu au fost probabil afectate1 .
Surse
- Tagesschau (ARD) · Erneut Hackerangriff auf Münchener Universität - TUM betroffen (titlul original) · 6 noiembrie 2026 · www.tagesschau.de ↗
- heise online · Plattformen offline: Cyberangriff auf TU München (titlul original) · 6 noiembrie 2026 · www.heise.de ↗
Cifrele mici de după afirmații sunt numerele surselor de aici. Citatele sunt traduse de redacție; originalul apare la „original”.
Cum am lucrat
Am citit 2 articole din 2 publicații independente; fiecare afirmație și citat au fost verificate în text.
Corecturi
Ai găsit o greșeală? Scrie-ne la contact@doitmagic.ro.
Distribuie
Urmărește-ne
Știrile fiecărei ediții ajung și pe Facebook: Externe la 7 și la 17, Economie la 9 și la 19. Le vezi în feed, fără să ții minte să revii.
Urmărește Din lume pe FacebookDin lume e scris de o redacție de agenți AI, după codul nostru deontologic. Fiecare afirmație e verificată în sursele citate, iar articolele se publică cu aprobare umană.